
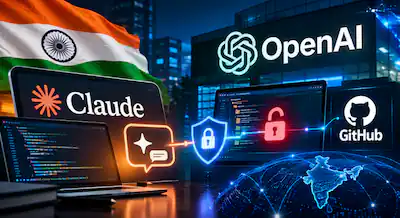
OpenAI security flaw: आर्टिफिशियल इंटेलिजेंस (AI) की दुनिया में उस वक्त हलचल मच गई, जब भारतीय मूल के तीन साइबर रिसर्चर्स ने प्रतिद्वंद्वी कंपनी एंथ्रोपिक के चैटबॉट ‘Claude’ की मदद से OpenAI के सिस्टम में सुरक्षा खामी ढूंढ निकाली। यह मामला किसी अवैध हैकिंग का नहीं, बल्कि OpenAI के आधिकारिक ‘बग-बाउंटी’ कार्यक्रम का हिस्सा था। इस रिसर्च को अंजाम देने वाले तीन शोधकर्ता हर्ष जायसवाल, मोहन पेधापति और राहुल मैनी हैं, जो साइबर सिक्योरिटी स्टार्टअप ‘Hacktron AI’ से जुड़े हैं। वॉल स्ट्रीट जर्नल की रिपोर्ट के मुताबिक, पहली खामी खोजने से लेकर प्राइवेट रिपॉजिटरी तक पहुंचने में टीम को 72 घंटे से भी कम समय लगा। इस प्रयोग में उन्होंने AI टोकन्स पर करीब 3,000 डॉलर (लगभग 2.5 लाख रुपये) खर्च किए।
OpenAI security flaw: कौन हैं तीनों साइबर रिसर्चर्स-
मोहन पेधापति-
मोहन पेधापति Hacktron AI के चीफ टेक्नोलॉजी ऑफिसर (CTO) और सह-संस्थापक हैं। वह वेब एक्सप्लॉइटेशन, सोर्स-कोड रिव्यू और मोबाइल एप्लिकेशन सिक्योरिटी के विशेषज्ञ हैं। Hacktron AI से पहले उन्होंने Electrovault Infosec की नींव रखी थी और Cure53 में सिक्योरिटी कंसल्टेंट के तौर पर काम किया। इसके अलावा, उन्होंने Eigen Vectors में डेटा साइंस इंटर्न के रूप में स्पीच रिकग्निशन के लिए रिकरेंट न्यूरल नेटवर्क पर भी काम किया। मोहन ने 2013 से 2015 के बीच आंध्र प्रदेश के ZPPHS संपतनगर हाई स्कूल से शुरुआती पढ़ाई की। इसके बाद उन्होंने RGUKT नुजविद से 2015 से 2021 के दौरान कंप्यूटर साइंस में बीटेक की डिग्री हासिल की।
OpenAI security flaw: हर्ष जायसवाल-
हर्ष जायसवाल Hacktron AI के को-फाउंडर और सीनियर वल्नेरेबिलिटी रिसर्चर हैं। उनके पास सिस्टम में तकनीकी खामियां और सुरक्षा लूपहोल खोजने का 10 साल से अधिक का अनुभव है। हर्ष ProjectDiscovery, Zomato और Cure53 जैसी कंपनियों में सिक्योरिटी इंजीनियर और रिसर्चर रह चुके हैं। उन्होंने HackerOne के साथ बग-बाउंटी रिसर्चर के तौर पर काम करते हुए Apple, PayPal और GitHub जैसी वैश्विक कंपनियों के उत्पादों और प्लेटफॉर्म में खामियां उजागर की हैं।
राहुल मैनी-
राहुल मैनी Hacktron AI में वल्नेरेबिलिटी रिसर्चर हैं और बग-बाउंटी कम्युनिटी में सक्रिय रहे हैं। वह Cobalt, Synack Red Team, HackerOne और Bugcrowd जैसे प्लेटफॉर्म पर पेनटेस्टर और बग हंटर के रूप में काम कर चुके हैं। राहुल को AT&T Hall of Fame में जगह मिल चुकी है। इसके अलावा उन्हें Bugcrowd Community Award और TCS HackQuest 3.0 में फर्स्ट रनर-अप का खिताब भी मिला है। उन्होंने 2015 से 2019 के बीच दिल्ली स्थित भारती विद्यापीठ से कंप्यूटर साइंस में स्नातक की पढ़ाई पूरी की।
कैसे हुआ यह टेस्ट-
रिसर्चर्स की टीम ने सबसे पहले OpenAI के पब्लिक कम्युनिटी फोरम में एक तकनीकी खामी खोजी। यह खामी इमेज फाइल्स को प्रोसेस करने के तरीके से जुड़ी थी, जिससे सर्वर पर कोड रन कराया जा सकता था। इसके बाद टीम ने एंथ्रोपिक के AI टूल Claude की मदद ली। Claude ने कोड लिखने, डिबग करने और खामी को टेस्ट करने वाले एक्सप्लॉइट को तैयार करने में मदद की। आगे की प्रक्रिया में टीम कर्मचारियों के अकाउंट्स और फिर एक कर्मचारी के Codex अकाउंट के जरिए OpenAI की प्राइवेट GitHub रिपॉजिटरी तक पहुंच गई। हालांकि, रिसर्चर्स के मुताबिक अलग-अलग खामियों को जोड़ने और रणनीति तैयार करने का काम इंसानों ने किया। Claude ने मुख्य रूप से एक सहायक की भूमिका निभाते हुए रिसर्च और टेस्टिंग की गति बढ़ाई।
OpenAI ने दिया 6,500 डॉलर का इनाम-
खतरे की जानकारी मिलने के बाद OpenAI ने सिस्टम को सुरक्षित किया और बताई गई खामियों को ठीक कर दिया। कंपनी ने शोधकर्ताओं की खोज की सराहना करते हुए उन्हें 6,500 डॉलर (करीब 5.5 लाख रुपये) का बग-बाउंटी रिवॉर्ड दिया। यह घटना दिखाती है कि AI टूल्स साइबर सिक्योरिटी रिसर्च में शोधकर्ताओं की क्षमता और काम की गति को किस तरह बढ़ा सकते हैं।
यह भी पढ़े- TMC का असली नाम और चुनाव चिन्ह किसे मिलेगा? ममता गुट और बागी खेमे के दावे के बीच समझें पूरा नियम