
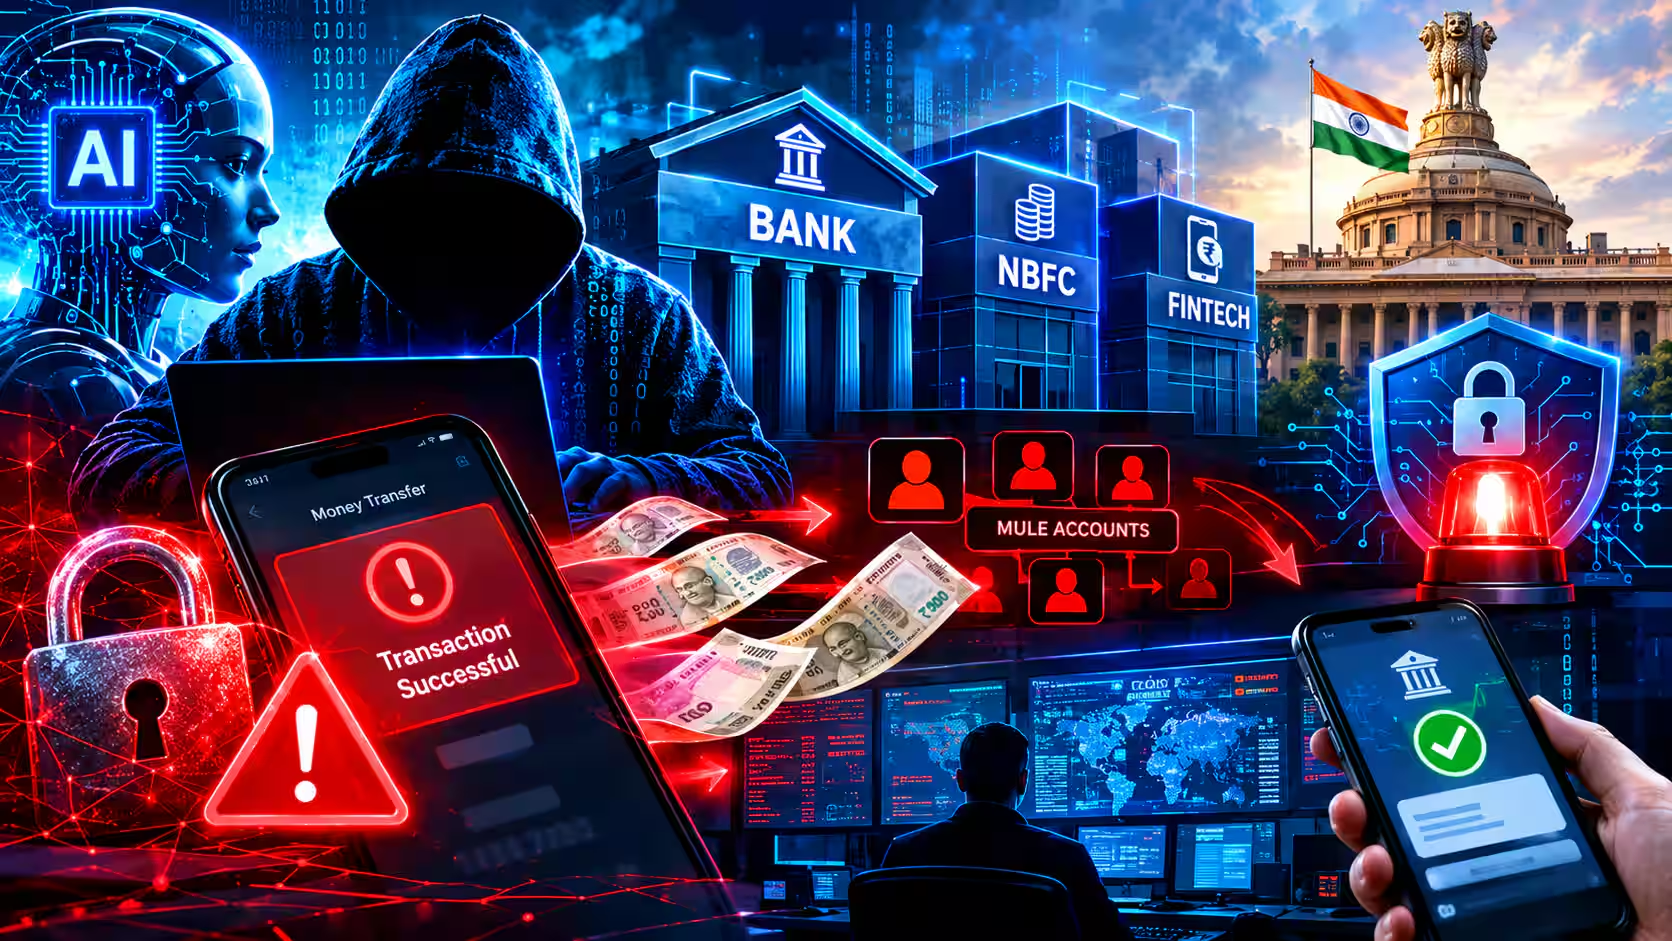
NBFC Cyber Fraud: दिल्ली-NCR में साइबर अपराध का एक ऐसा मामला सामने आया है, जिसने डिजिटल वित्तीय व्यवस्था की सुरक्षा पर गंभीर सवाल खड़े कर दिए हैं। पिछले तीन महीनों में 12 गैर-बैंकिंग वित्तीय कंपनियों (NBFC) से 65 करोड़ रुपये से अधिक की कथित साइबर ठगी हुई है। इस मामले में हैरानी की बात यह है कि अपराधियों ने आम ग्राहकों के बैंक खातों को निशाना बनाने के बजाय कंपनियों के डिजिटल सिस्टम में सेंध लगाई और मंजूर हो चुके लोन की रकम दूसरे खातों में ट्रांसफर करा दी।
अब तक 20 लोगों को पुलिस ने किया गिरफ्तार
मीडिया की रिपोर्ट के मुताबिक, दिल्ली पुलिस ने इन मामलों में 20 लोगों को गिरफ्तार किया है। करीब 18 करोड़ रुपये की रकम जब्त किए जाने की बात भी सामने आई है। जांच में कम से कम एक मामले में AI आधारित टूल के इस्तेमाल के संकेत मिले हैं। देशभर में NBFC कंपनियों से जुड़ी 150 से अधिक शिकायतें और 300 करोड़ रुपये से ज्यादा के नुकसान की जानकारी भी पुलिस अधिकारियों के हवाले से दी गई है।
इस पूरे मामले में सबसे अहम सवाल यह है कि आखिर हैकर्स ने कंपनियों के सिस्टम में कैसे सेंध लगाई? लोन की रकम ग्राहकों तक पहुंचने के बजाय दूसरे खातों में कैसे चली गई? और AI टूल ने इस साइबर अपराध को किस तरह अंजाम देने में मदद की?
NBFC Cyber Fraud: क्या है 12 NBFC कंपनियों से 65 करोड़ रुपये की ठगी का मामला?
दिल्ली-NCR में पिछले तीन महीनों के दौरान 12 NBFC कंपनियों ने साइबर हमलों के कारण 65 करोड़ रुपये से अधिक की रकम गंवाने की शिकायत की है। पुलिस के मुताबिक, अपराधियों ने कंपनियों के डिजिटल सिस्टम को निशाना बनाया। इसके बाद उन लोन की जानकारी हासिल की गई, जिन्हें मंजूरी मिल चुकी थी, लेकिन उनकी रकम अभी ग्राहकों के बैंक खातों में ट्रांसफर नहीं हुई थी।
हैकर्स ने कथित तौर पर भुगतान से जुड़े निर्देशों में बदलाव किया और लोन की रकम असली ग्राहकों के खातों के बजाय दूसरे बैंक खातों में पहुंचा दी। इस तरह ग्राहकों को मिलने वाला पैसा बीच में ही दूसरी जगह ट्रांसफर हो गया। दिल्ली पुलिस ने मामले में 20 लोगों को गिरफ्तार किया है। अधिकारियों के मुताबिक, गिरफ्तार आरोपियों की भूमिका मुख्य रूप से ऐसे बैंक खाते उपलब्ध कराने या तैयार करने से जुड़ी बताई गई है, जिनका इस्तेमाल ठगी की रकम हासिल करने और आगे भेजने में किया गया। पुलिस ने करीब 18 करोड़ रुपये की रकम जब्त की है। हालांकि, यह 65 करोड़ रुपये से अधिक की पूरी रकम की बरामदगी नहीं है। बाकी रकम का पता लगाने और उसके लेन-देन की कड़ियां जोड़ने की जांच जारी है।
NBFC कंपनियां क्या होती हैं और कैसे काम करती हैं?
NBFC का पूरा नाम नॉन-बैंकिंग फाइनेंशियल कंपनी यानी गैर-बैंकिंग वित्तीय कंपनी है। ये ऐसी वित्तीय संस्थाएं होती हैं, जो बैंक की तरह कई तरह की वित्तीय सेवाएं देती हैं। इनमें पर्सनल लोन, वाहन लोन, कारोबार के लिए कर्ज और उपभोक्ता ऋण जैसी सुविधाएं शामिल हो सकती हैं। बैंक और NBFC दोनों ही ग्राहकों को कर्ज दे सकते हैं, लेकिन इनके कामकाज और नियमन की व्यवस्था अलग-अलग होती है। NBFC कंपनियां भारतीय रिजर्व बैंक (RBI) के नियमन के तहत काम करती हैं। डिजिटल सेवाओं के विस्तार के बाद इन कंपनियों में लोन आवेदन से लेकर मंजूरी और भुगतान तक की प्रक्रिया काफी हद तक ऑनलाइन हो गई है। ग्राहक मोबाइल ऐप या वेबसाइट के जरिए लोन के लिए आवेदन करते हैं। कंपनी दस्तावेजों और अन्य जानकारियों की जांच के बाद लोन मंजूर करती है और फिर रकम ग्राहक के बैंक खाते में भेजती है। इसी डिजिटल प्रक्रिया में मौजूद तकनीकी कमजोरियों का फायदा साइबर अपराधियों ने उठाया।
NBFC Cyber Fraud: हैकर्स ने लोन की रकम कैसे उड़ाई?
इस मामले में ठगी का तरीका सामान्य ऑनलाइन फ्रॉड से अलग बताया गया है। आमतौर पर साइबर अपराधी लोगों को फोन करके OTP हासिल करते हैं या फर्जी लिंक के जरिए उनके बैंक खातों तक पहुंच बनाते हैं। लेकिन यहां निशाने पर NBFC कंपनियों के डिजिटल सिस्टम थे। पुलिस अधिकारियों के मुताबिक, अपराधियों ने कंपनियों के ऐप और वेबसाइट के फ्रंट-एंड से जुड़े सिस्टम में सेंध लगाई। इसके लिए मैलवेयर का इस्तेमाल किए जाने की बात सामने आई है।
मैलवेयर एक नुकसान पहुंचाने वाला सॉफ्टवेयर होता है, जो किसी कंप्यूटर या डिजिटल सिस्टम में अनधिकृत तरीके से प्रवेश कर सकता है। इसका इस्तेमाल जानकारी चुराने, सिस्टम की गतिविधियों पर नजर रखने या उसके कामकाज में बदलाव करने के लिए किया जा सकता है। पुलिस के अनुसार, कुछ मामलों में मैलवेयर सात से आठ दिनों तक सिस्टम में सक्रिय रहा। इस दौरान अपराधियों ने उन लोन की जानकारी जुटाई, जिन्हें मंजूरी मिल चुकी थी, लेकिन भुगतान अभी बाकी था। इसके बाद भुगतान से जुड़े निर्देशों में कथित तौर पर बदलाव किया गया। जहां रकम असली ग्राहक के बैंक खाते में जानी चाहिए थी, वहां फर्जी या दूसरे खातों का इस्तेमाल किया गया। नतीजतन, लोन की रकम गलत खातों में पहुंच गई।
फायरवॉल और क्लाउड सर्वर को कैसे चकमा दिया गया?
इस साइबर ठगी में फायरवॉल और क्लाउड सर्वर की भूमिका भी जांच के दायरे में है। फायरवॉल किसी कंपनी के डिजिटल नेटवर्क की सुरक्षा करने वाली व्यवस्था होती है। यह आने-जाने वाले डिजिटल ट्रैफिक की निगरानी करती है और तय करती है कि कौन-सा अनुरोध सिस्टम में प्रवेश कर सकता है। कई कंपनियां अपनी वेबसाइट और ऐप चलाने के लिए क्लाउड सर्वर या डेटा सेंटर की सेवाएं लेती हैं। सुरक्षा के लिए कुछ कंपनियां चुनिंदा IP एड्रेस को अपनी व्हाइटलिस्ट में शामिल करती हैं। इसका मतलब है कि इन IP एड्रेस से आने वाले अनुरोधों को सिस्टम पहले से भरोसेमंद मानता है। पुलिस के मुताबिक, अपराधियों ने इसी व्यवस्था का फायदा उठाया। उन्होंने ऐसे क्लाउड सर्वर और IP एड्रेस का इस्तेमाल किया, जिन्हें संबंधित कंपनियों की सुरक्षा व्यवस्था भरोसेमंद मानती थी। इसके बाद भुगतान से जुड़े अनुरोध इस तरह भेजे गए कि वे सामान्य और वैध गतिविधि जैसे दिखाई दें। पुलिस का दावा है कि इस तरीके से सुरक्षा व्यवस्था को चकमा देकर भुगतान के निर्देशों में बदलाव करना और रकम दूसरे खातों में भेजना संभव हुआ।
NBFC Cyber Fraud: साइबर ठगी में AI टूल का इस्तेमाल कैसे हुआ?
इस मामले का एक महत्वपूर्ण पहलू AI यानी आर्टिफिशियल इंटेलिजेंस टूल का इस्तेमाल है। दिल्ली पुलिस के अधिकारियों के मुताबिक, कम से कम एक मामले में AI आधारित टूल के जरिए कमांड स्क्रिप्ट भेजे जाने के संकेत मिले हैं। रिपोर्ट में अक्टूबर की एक घटना का जिक्र है, जिसमें एक NBFC से करीब 3 करोड़ रुपये की ठगी हुई। पुलिस अधिकारी के मुताबिक, जांच के दौरान CyberStrikeAI नाम के चीनी AI प्लेटफॉर्म के इस्तेमाल के संकेत मिले। सभी 12 NBFC कंपनियों पर हुए साइबर हमलों में इसी टूल का इस्तेमाल किया गया। फिलहाल इसकी पुष्टि केवल एक मामले के संदर्भ में बताई गई है।
AI टूल कुछ तकनीकी प्रक्रियाओं को तेजी से पूरा करने और कमांड या स्क्रिप्ट तैयार करने में मदद कर सकते हैं। इससे साइबर अपराधियों के लिए हमले की प्रक्रिया आसान या तेज हो सकती है। लेकिन किसी AI टूल का इस्तेमाल होने के संकेत मिलना और पूरे साइबर हमले का AI के जरिए संचालित होना, दोनों अलग-अलग बातें हैं। इस मामले में टूल का वास्तविक इस्तेमाल किस स्तर पर हुआ, इसकी जांच जारी है।
किन NBFC कंपनियों को कितना नुकसान हुआ?
मीडिया रिपोर्ट में कई कंपनियों से जुड़ी शिकायतों का जिक्र किया गया है। इनमें Hero FinCorp का मामला भी शामिल है। पुलिस के मुताबिक, 17 अगस्त को Hero FinCorp से करीब 12 करोड़ रुपये की रकम 317 से अधिक अनधिकृत लेन-देन के जरिए निकाली गई। इन लेन-देन में कम से कम 165 IP एड्रेस के इस्तेमाल की बात सामने आई है। इसके अलावा सितंबर और अक्टूबर में भी कई NBFC कंपनियों ने साइबर ठगी की शिकायत दर्ज कराई। एक NBFC ने 18 से 21 सितंबर के बीच 2.75 करोड़ रुपये के नुकसान की शिकायत की। अक्टूबर में एक कंपनी ने तीन दिनों के दौरान 10.59 करोड़ रुपये की ठगी की शिकायत दर्ज कराई। इसी महीने दूसरी कंपनी ने 10.52 करोड़ रुपये के नुकसान की शिकायत की। 21 अक्टूबर को Unifinz Pvt Ltd ने दो दिनों में 550 लेन-देन के जरिए 12.49 करोड़ रुपये की कथित ठगी की शिकायत दर्ज कराई।
ये अलग-अलग मामलों में दर्ज शिकायतों की रकम हैं। इन्हें 65 करोड़ रुपये के कुल नुकसान से अलग-अलग आंकड़ों के रूप में समझना जरूरी है। किसी एक कंपनी के कुल नुकसान का अनुमान लगाने के लिए संबंधित शिकायत और जांच के निष्कर्षों को देखना होगा।
NBFC Cyber Fraud: म्यूल अकाउंट क्या होते हैं और ठगी में इनकी भूमिका क्या है?
म्यूल अकाउंट ऐसे बैंक खाते होते हैं, जिनका इस्तेमाल ठगी या दूसरे अवैध लेन-देन से हासिल रकम को इधर-उधर भेजने के लिए किया जाता है। कई बार अपराधी दूसरे लोगों के नाम पर खुले खातों का इस्तेमाल करते हैं। इसके लिए खाताधारकों को कमीशन या पैसे का लालच दिया जा सकता है। कुछ मामलों में पहचान से जुड़ी जानकारी का गलत इस्तेमाल भी किया जाता है। अपराधी ठगी की रकम सीधे अपने खाते में लेने के बजाय उसे कई बैंक खातों के जरिए आगे भेजते हैं। इससे पैसे की असली मंजिल और उसके पीछे मौजूद लोगों तक पहुंचना जांच एजेंसियों के लिए मुश्किल हो सकता है।
दिल्ली पुलिस के मुताबिक, इस मामले में गिरफ्तार 20 लोगों की भूमिका ऐसे म्यूल अकाउंट उपलब्ध कराने या तैयार करने से जुड़ी बताई गई है। हालांकि, इन गिरफ्तारियों से पूरे साइबर नेटवर्क का खुलासा नहीं होता। पुलिस को अब भी यह पता लगाना है कि कंपनियों के सिस्टम में सेंध लगाने वाले कौन थे और ठगी की रकम आखिरकार किन लोगों तक पहुंची।
कंपनियों के डिजिटल सिस्टम में कहां हुई चूक?
इस मामले ने NBFC कंपनियों की साइबर सुरक्षा व्यवस्था पर सवाल खड़े किए हैं। पुलिस अधिकारियों के मुताबिक, कुछ कंपनियों के सार्वजनिक रूप से उपलब्ध डिजिटल सिस्टम, सॉफ्टवेयर, वेबसाइट और भुगतान व्यवस्था में कमजोरियां थीं। एक अहम समस्या लोन भुगतान और बैंक रिकॉर्ड का समय पर मिलान नहीं होना भी बताई गई है। पुलिस अधिकारी के मुताबिक, कुछ कंपनियां यह जांच रोजाना करने के बजाय साप्ताहिक या पखवाड़े के आधार पर करती हैं।
इससे अपराधियों को रकम निकालने और उसे अलग-अलग खातों में भेजने के लिए अतिरिक्त समय मिल सकता है। जब कंपनी को पता चलता है कि ग्राहक के खाते में लोन की रकम नहीं पहुंची है, तब तक पैसा कई बैंक खातों से होकर आगे जा चुका होता है। ऐसे मामलों में केवल मजबूत पासवर्ड या फायरवॉल पर्याप्त नहीं हैं। कंपनियों को भुगतान के निर्देशों की दोबारा जांच, संदिग्ध गतिविधियों की निगरानी और बैंक रिकॉर्ड का नियमित मिलान भी करना जरूरी है।
NBFC कंपनियों के लिए RBI के साइबर सुरक्षा नियम क्या हैं?
भारतीय रिजर्व बैंक ने 31 जुलाई 2026 को NBFC कंपनियों के लिए साइबर सुरक्षा, तकनीकी जोखिम, लचीलापन और आश्वासन से जुड़ा नया ढांचा जारी किया। इसका उद्देश्य वित्तीय संस्थाओं की डिजिटल सुरक्षा को मजबूत करना और साइबर घटनाओं से निपटने की तैयारी बेहतर करना है। दिए गए निर्देशों के मुताबिक, NBFC कंपनियों को साइबर सुरक्षा से जुड़े जोखिमों की पहचान करने, उनकी निगरानी करने और किसी घटना की स्थिति में तुरंत कार्रवाई करने की व्यवस्था रखनी होती है।
साइबर घटना का पता चलने के छह घंटे के भीतर RBI के DAKSH प्लेटफॉर्म पर इसकी सूचना देने का प्रावधान भी बताया गया है। इसके साथ CERT-In को भी निर्धारित प्रक्रिया के अनुसार जानकारी देनी होती है। कंपनियों के पास साइबर हमले की स्थिति में कार्रवाई, सिस्टम को बहाल करने और वरिष्ठ प्रबंधन तक सूचना पहुंचाने की लिखित प्रक्रिया होनी चाहिए। इसका मकसद यह है कि किसी साइबर हमले के बाद नुकसान को सीमित किया जा सके और वित्तीय सेवाएं जल्द सामान्य हो सकें।
NBFC Cyber Fraud: देशभर में NBFC कंपनियों पर साइबर हमलों का कितना खतरा है?
यह मामला केवल दिल्ली-NCR तक सीमित नहीं बताया गया है। पुलिस अधिकारियों के मुताबिक, इसी अवधि में देशभर की NBFC कंपनियों से जुड़ी 150 से अधिक शिकायतें सामने आई हैं। इन मामलों में कुल नुकसान 300 करोड़ रुपये से ज्यादा बताया गया है। ये आंकड़े पुलिस अधिकारियों के हवाले से प्रकाशित रिपोर्ट पर आधारित हैं। जांच के दौरान यह पता लगाना जरूरी होगा कि अलग-अलग घटनाओं के पीछे एक ही साइबर नेटवर्क काम कर रहा था या अपराधियों के कई समूह सक्रिय थे। डिजिटल लोन सेवाओं के बढ़ते इस्तेमाल के साथ कंपनियों के भुगतान सिस्टम, API, क्लाउड सर्वर और सॉफ्टवेयर साइबर अपराधियों के निशाने पर आ रहे हैं। ऐसे में कंपनियों को केवल ग्राहकों के डेटा की सुरक्षा ही नहीं, बल्कि लोन मंजूरी से लेकर रकम ट्रांसफर होने तक पूरी प्रक्रिया की निगरानी करनी होगी।
आगे क्या है सबसे बड़ी चुनौती?
दिल्ली-NCR की 12 NBFC कंपनियों से 65 करोड़ रुपये से अधिक की कथित साइबर ठगी ने डिजिटल वित्तीय व्यवस्था की सुरक्षा को लेकर गंभीर सवाल खड़े किए हैं। इस मामले में पुलिस के सामने सबसे बड़ी चुनौती सिस्टम में सेंध लगाने वालों की पहचान करना, म्यूल अकाउंट के पीछे मौजूद नेटवर्क का पता लगाना और ठगी की बाकी रकम बरामद करना है। वहीं, NBFC कंपनियों के लिए भी यह चेतावनी है कि डिजिटल सेवाओं का विस्तार मजबूत साइबर सुरक्षा के बिना जोखिम भरा हो सकता है। नियमित सुरक्षा ऑडिट, सॉफ्टवेयर अपडेट, भुगतान निर्देशों की अतिरिक्त जांच और संदिग्ध लेन-देन की रियल-टाइम निगरानी जरूरी है।
इस मामले का सबसे बड़ा सबक यही है कि साइबर अपराध अब केवल आम लोगों के बैंक खातों या OTP तक सीमित नहीं रह गया है। अपराधी वित्तीय कंपनियों के सिस्टम में मौजूद कमजोरियों का फायदा उठाकर सीधे भुगतान प्रक्रिया को निशाना बना सकते हैं। AI टूल के इस्तेमाल के संकेत इस चुनौती को और गंभीर बनाते हैं।